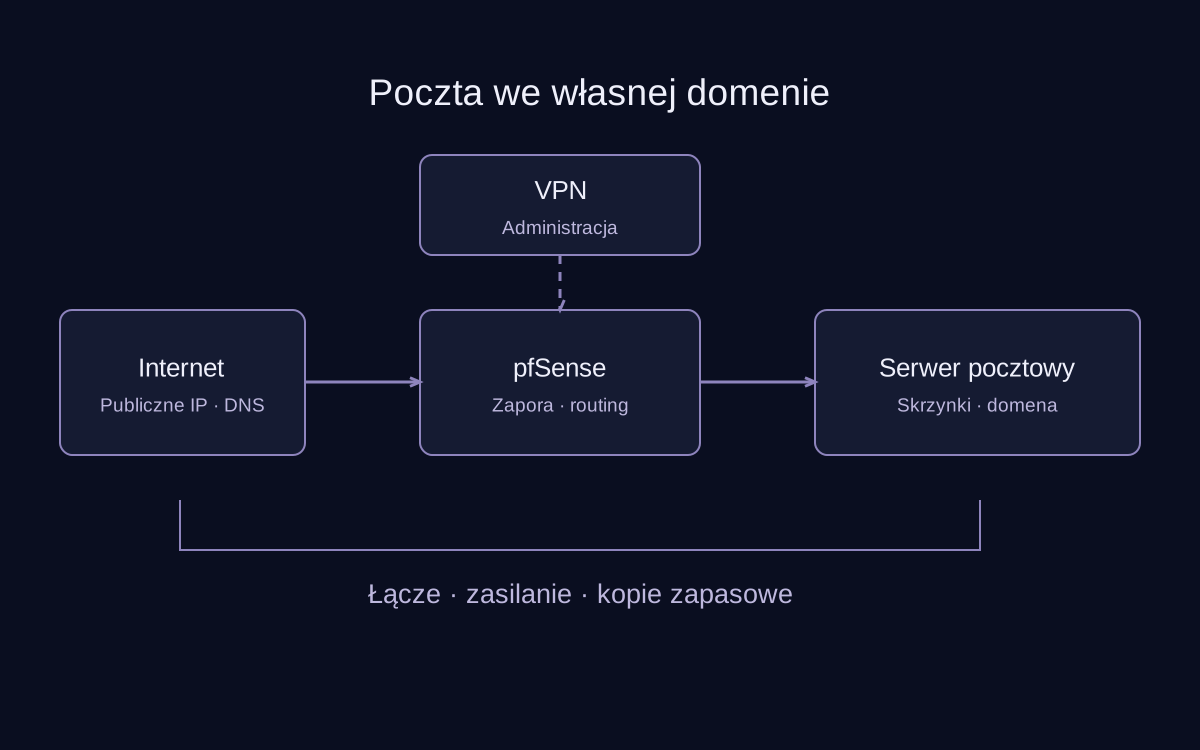
Domowa serwerownia może obsługiwać skrzynki we własnej domenie. Zanim jednak kupimy sprzęt, trzeba sprawdzić, czy operator pozwoli nam wystawić usługę i wysyłać wiadomości. Serwer działający przez całą dobę nie wystarczy, jeśli inne serwery nie mogą się z nim połączyć albo odrzucają jego adres IP.
Ten artykuł przedstawia sposób zaplanowania takiej infrastruktury: od łącza, przez własny router i VPN, po DNS, zasilanie i odtwarzanie danych. To propozycja architektury, którą należy dostosować do warunków operatora i potrzeb użytkowników.
Zacznij od rozmowy z operatorem
Przed zakupem serwera ustal cztery rzeczy: czy dostaniesz publiczny, stały adres IP, czy możesz ustawić dla niego PTR, czy port 25 jest dostępny w obu kierunkach oraz czy umowa dopuszcza prowadzenie serwera pocztowego. Warto uzyskać odpowiedź dotyczącą konkretnej usługi, którą zamierzasz zamówić.
Publiczny adres IP i stały adres IP to różne cechy. Publiczny adres umożliwia adresowanie urządzenia z internetu, choć dostęp nadal zależy od zapory i operatora. Stały adres nie zmienia się między połączeniami. Przy CGNAT wielu klientów dzieli publiczny adres operatora; samo przekierowanie portu na własnym routerze nie zapewni wtedy zwykłego dostępu z zewnątrz. DDNS aktualizuje nazwę po zmianie adresu, ale nie usuwa tej przeszkody. Mechanikę translacji adresów opisuje materiał Tailscale o NAT.
Sprawdź też, czy otrzymany adres należy do zakresu dopuszczającego bezpośrednią wysyłkę do serwerów odbiorców. Lista PBL organizacji Spamhaus obejmuje zakresy, z których taka wysyłka nie powinna pochodzić zgodnie z polityką sieci. Mogą to być zarówno adresy dynamiczne, jak i stałe. Obecność na tej liście nie musi oznaczać, że właściciel wysyłał spam.
Jeżeli operator wymaga korzystania z serwera pośredniczącego, zaprojektuj wysyłkę przez dozwolony relay. To osobna usługa, która przyjmuje wiadomości od Twojego serwera i przekazuje je dalej. Relay wychodzący nie rozwiązuje sam z siebie problemu odbioru wiadomości w domu.
Własny router z pfSense i osobna sieć serwerowa
Router można zbudować na niewielkim komputerze z odpowiednimi kartami sieciowymi i oprogramowaniem pfSense. Pozwala to dobrać sprzęt do przepustowości łącza, szyfrowania VPN oraz planowanego podziału sieci. Zanim kupisz urządzenie, sprawdź zgodność interfejsów z wybraną wersją systemu, pobór energii i dostęp do aktualizacji.
Taką konstrukcję pokazuje Ardens we fragmencie filmu o własnym routerze i zdalnym dostępie. To inspiracja do samodzielnego budowania infrastruktury. Całkowity koszt obejmuje jednak również kartę sieciową, punkt Wi-Fi, prąd oraz czas konfiguracji i utrzymania. Własny router daje elastyczność; jego opłacalność trzeba policzyć dla swojego przypadku.
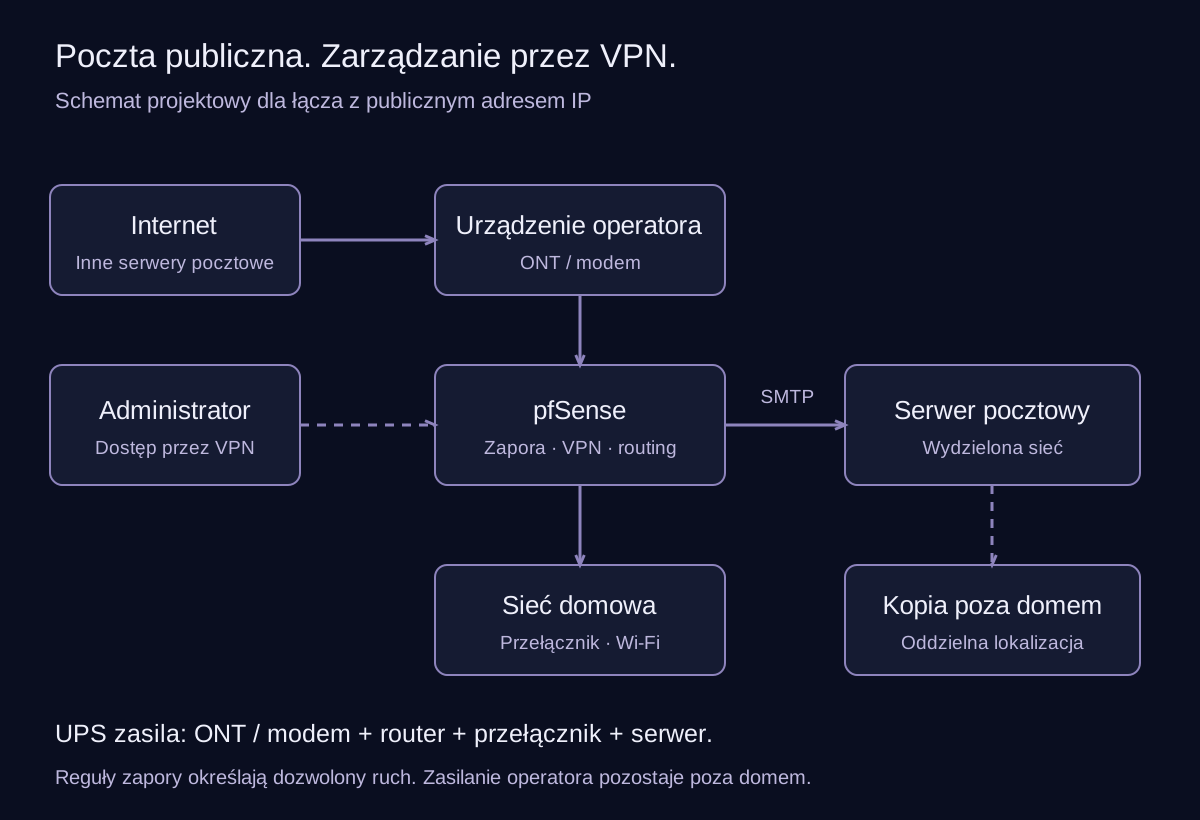
Praktyczny układ to urządzenie operatora, router pfSense, przełącznik i wydzielona sieć serwerowa. Domowe Wi-Fi może obsługiwać osobny punkt dostępowy. Jeśli sprzęt operatora pozwala na tryb bridge, głównym routerem może zostać pfSense. W innych wariantach trzeba świadomie zaplanować dodatkową warstwę NAT.
Proponowany podział rozdziela urządzenia domowników, serwer pocztowy i zarządzanie. Reguły zapory powinny dopuszczać konkretne potrzebne połączenia między tymi sieciami. Samo utworzenie VLAN-ów nie zastępuje takich reguł.
PPPoE jest sposobem zestawiania połączenia z operatorem. Nie zapewnia automatycznie stałego IP. Jeżeli wymaga go dostawca, potrzebne będą właściwe dane logowania i parametry połączenia, czasem także identyfikator VLAN. Enkapsulacja ma wpływ na MTU, więc wartości dobiera się do operatora i całej ścieżki. Podstawy opisuje dokumentacja PPPoE MikroTik.
VPN służy do zarządzania serwerem
VPN tworzy szyfrowane połączenie do Twojej sieci. Możesz przez nie udostępnić administratorowi panel routera, zarządzanie serwerem i inne narzędzia, bez wystawiania każdego z nich publicznie. pfSense ma udokumentowaną konfigurację zdalnego dostępu OpenVPN.
Dla tego projektu rozsądną zasadą jest dostęp administracyjny tylko przez VPN, osobne konta i możliwie wąskie uprawnienia. Zapisz też procedurę dostępu lokalnego, gdy router lub tunel przestanie działać. Kopia konfiguracji routera powinna być dostępna również wtedy, gdy domowa sieć jest wyłączona.
Inne serwery pocztowe nie będą dołączać do prywatnego VPN. Aby odbierać od nich wiadomości bezpośrednio, serwer musi być osiągalny na publicznym porcie TCP 25. Użytkownicy skrzynek mogą potrzebować osobno IMAPS na 993, wysyłki uwierzytelnionej na 465 lub 587 oraz HTTPS na 443 dla webmaila. Udostępniaj tylko używane usługi. Port 587 nie zastępuje portu 25 w wymianie między serwerami. Role portów opisuje dokumentacja wymagań mailcow.
Włączenie konteneryzacji nie zwalnia ze sprawdzenia zapory: opublikowane porty kontenerów trzeba zweryfikować z zewnętrznej sieci. Panel administracyjny i webmail mogą też wymagać osobnego ograniczenia dostępu, nawet jeśli korzystają z tego samego portu HTTPS.
Domena, PTR i uwierzytelnianie wiadomości
DNS łączy domenę z serwerem i opisuje uprawnienia do wysyłania wiadomości. Poniższe nazwy są przykładem dla domeny example.org, a nie gotową konfiguracją do skopiowania.
| Element | Rola |
|---|---|
| A / AAAA | Nazwa mail.example.org wskazuje publiczny IPv4 / IPv6 serwera. |
| MX | Domena example.org wskazuje nazwę hosta przyjmującego pocztę, np. mail.example.org. |
| PTR | Adres IP wskazuje z powrotem nazwę serwera. Ustawia go zwykle dostawca adresu IP. |
| SPF | Określa dozwolone źródła wysyłki dla domeny używanej w kopercie SMTP. |
| DKIM | Klucz publiczny w DNS pozwala sprawdzić podpis wiadomości wykonany przez nadawcę. |
| DMARC | Łączy wynik SPF lub DKIM ze zgodnością domeny widocznego nadawcy i określa politykę oraz raportowanie. |
MX kieruje do nazwy hosta, nie do samego adresu IP. Dla bezpośredniej wysyłki zadbaj o spójność: IP wskazuje przez PTR nazwę serwera, a ta nazwa rozwiązuje się z powrotem na ten sam adres. Wpisu PTR zazwyczaj nie ustawisz w zwykłej strefie DNS domeny — odpowiada za niego dostawca IP. Dokumentacja DNS mailcow pokazuje tę zależność.
SPF powinien uwzględniać wszystkie uprawnione źródła, np. serwer domowy i używany system wysyłkowy. Publikuje się jeden rekord SPF dla danej nazwy. Klucz DKIM generuje system pocztowy; do DNS trafia część publiczna. Wdrażanie DMARC warto zacząć od raportów i sprawdzenia legalnej poczty, zanim zaostrzymy politykę odrzucania. Google opisuje te mechanizmy w wymaganiach dla nadawców. Dla wszystkich nadawców do prywatnych skrzynek Gmail wymaga SPF lub DKIM, a dla nadawców masowych również DMARC i dodatkowych warunków; zaleca konfigurację wszystkich trzech mechanizmów.
Poprawne rekordy i TLS nie gwarantują skrzynki odbiorczej zamiast spamu. Znaczenie mają też reputacja, treść oraz reakcje odbiorców. IPv6 włączaj do publicznej konfiguracji dopiero po sprawdzeniu routingu, zapory i odpowiednich rekordów, w tym PTR dla adresu wysyłkowego.
Prąd musi docierać do całej ścieżki
UPS podłączony wyłącznie do serwera nie wystarczy, jeżeli bez zasilania pozostaną urządzenie operatora, router lub przełącznik. Policz pobór całego zestawu i dobierz zapas mocy oraz czas podtrzymania na podstawie rzeczywistego obciążenia. Moc w watach, wartość VA i pojemność akumulatora opisują różne ograniczenia. Pomaga w tym poradnik doboru UPS firmy APC.
Plan powinien określać moment kontrolowanego zamknięcia serwera oraz kolejność uruchomienia po powrocie zasilania. Sprawdź ten scenariusz przed przeniesieniem właściwych skrzynek. Zmierz faktyczny czas pracy na akumulatorze i uwzględnij jego zużycie.
W miejscu instalacji potrzebne są również wentylacja, dostęp serwisowy, uporządkowane przewody i ochrona przed przypadkowym odłączeniem. Szafa rack pomaga organizować urządzenia, ale nie zapewnia sama w sobie niezawodności. Materiał Ardensa o pierwszej szafie serwerowej może być inspiracją do rozplanowania sprzętu.
Domowy UPS ma ograniczony czas pracy i nie zasila infrastruktury operatora. Dlatego obietnica nieprzerwanej dostępności wymaga znacznie więcej niż zakupu jednego urządzenia podtrzymującego napięcie.
Drugie łącze i kopia zapasowa rozwiązują inne problemy
Łącze zapasowe może przywrócić domownikom dostęp do internetu po awarii głównego dostawcy. Nie oznacza to automatycznie ciągłości przychodzącego ruchu SMTP. Po przełączeniu zmienia się zwykle adres publiczny, połączenia mogą się zerwać, a LTE może działać za CGNAT. Zachowanie przełączania i stanów połączeń opisuje dokumentacja Multi-WAN pfSense.
Jeżeli potrzebujesz stabilnego punktu odbioru poza domem, możliwym wariantem jest zewnętrzna brama SMTP z kolejką, która przekazuje wiadomości do serwera domowego przez uzgodnione połączenie. Trzeba wtedy zaplanować uwierzytelnianie, filtrowanie odbiorców, szyfrowanie i limity kolejki. To dodatkowy element oraz koszt utrzymania. Sama zmiana DNS nie daje natychmiastowego, bezstratnego przełączenia.
Krótkotrwała niedostępność nie musi oznaczać utraty nowej poczty: serwery nadawców zwykle kolejkują wiadomości i ponawiają próbę po błędzie tymczasowym. Czas ponawiania jest jednak ograniczony, a po jego upływie wiadomość może wrócić do nadawcy. Zasady odpowiedzialności za przyjętą wiadomość i ponawiania dostarczenia opisuje standard SMTP, RFC 5321.
Kopie zapasowe chronią inną część projektu: już przyjęte wiadomości, konta i konfigurację. Proponowany plan obejmuje kopię poza domem, szyfrowanie oraz oddzielne zabezpieczenie dostępu do kluczy. RAID może pomóc po awarii dysku, ale nie zastępuje kopii po usunięciu danych, włamaniu czy utracie całego serwera.
Zanim uznasz backup za działający, odtwórz testową skrzynkę na osobnym środowisku. Zapisz, ile danych możesz stracić między kopiami i jak długo może potrwać powrót usługi. Wybór częstotliwości kopii powinien wynikać właśnie z tych odpowiedzi.
Uruchom najpierw jedną skrzynkę testową
Wdrożenie warto zacząć od domeny lub subdomeny testowej oraz jednej skrzynki. Sprawdź odbiór i wysyłkę do kilku niezależnych dostawców, nagłówki SPF/DKIM/DMARC, certyfikat TLS i dostęp z internetu. Zweryfikuj również, że obca osoba nie może wykorzystać serwera do wysyłania poczty w dowolne miejsce — serwer nie może być otwartym przekaźnikiem.
Następnie przećwicz brak zasilania, awarię łącza i odtworzenie danych. Monitoruj z zewnątrz dostępność usługi, stan kolejki, wolne miejsce i ważność certyfikatów. Alerty powinny mieć niezależną drogę dotarcia: skrzynka na właśnie uszkodzonym serwerze nie jest dobrym jedynym kanałem alarmowania.
Własna poczta ma sens, gdy świadomie wybierasz kontrolę nad infrastrukturą i akceptujesz jej utrzymanie. Jeśli priorytetem jest firmowa korespondencja bez samodzielnej administracji, porównaj cały koszt z usługą zarządzaną. O domenie, konfiguracji DNS i przeniesieniu skrzynek możesz przeczytać również na stronie domeny i poczta firmowa.